UPSC समसामयिकी: भारतीय सेना ने सैन्य ड्रोन फ़र्मवेयर सुरक्षा के लिए स्थापित कीं ‘आश्वास्त’ (AASHVAST) प्रयोगशालाएँ | दैनिक GK अपडेट
रणनीतिक अनिवार्यता: आश्वास्त (AASHVAST) प्रयोगशालाओं की स्थापना
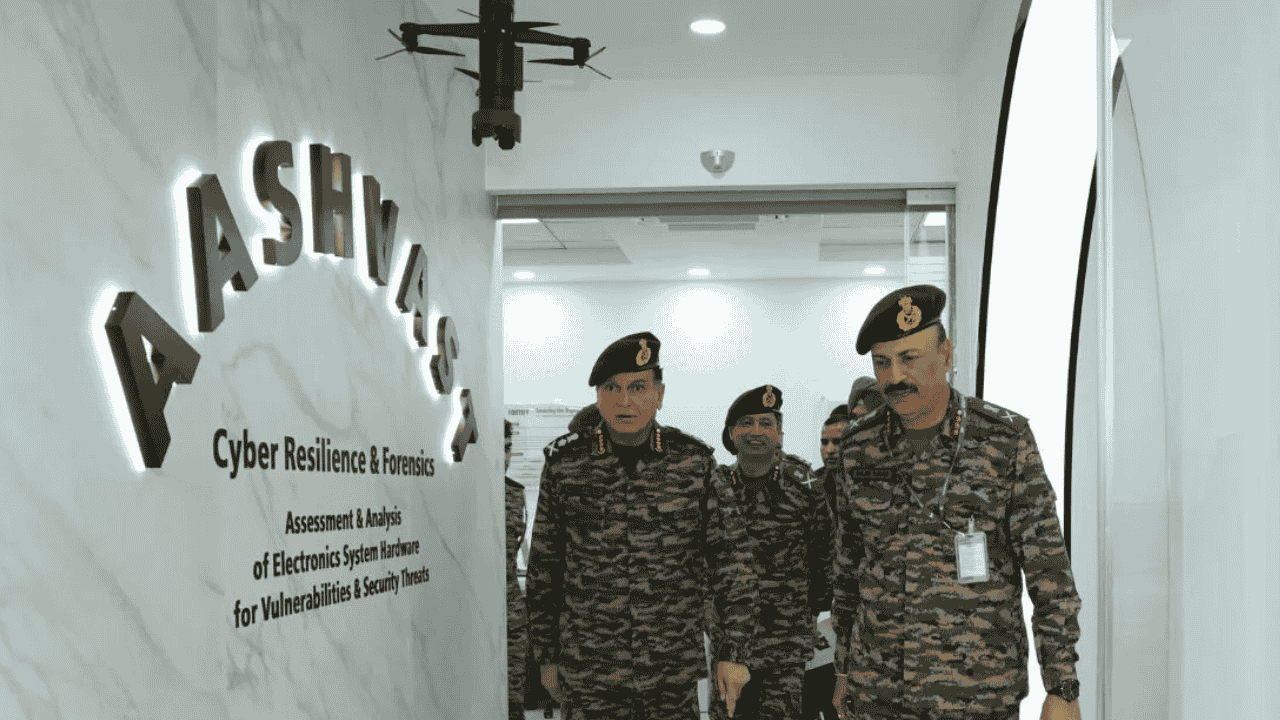
आधुनिक सैन्य सिद्धांत मानवरहित हवाई प्रणालियों (UAS) और स्वचालित निगरानी तंत्रों को अब केवल सामरिक बल-संवर्धक (tactical force multipliers) के रूप में नहीं, बल्कि युद्धक्षेत्रीय टोह (reconnaissance) और सटीक हमलों के आधारभूत घटकों के रूप में देखता है। हालाँकि, लड़ाकू संपत्तियों के डिजिटलीकरण ने सशस्त्र बलों को गंभीर गैर-गतिज खतरों (non-kinetic threats), विशेष रूप से इलेक्ट्रॉनिक समझौतों और सॉफ़्टवेयर सबवर्जन (आंतरिक विनाश) के प्रति संवेदनशील बना दिया है। हवाई और ज़मीनी इलेक्ट्रॉनिक परिसंपत्तियों को शत्रुतापूर्ण हस्तक्षेप से सुरक्षित रखने के लिए भारतीय सेना ने 'आश्वास्त' (AASHVAST) पहल के तहत देश भर में छह समर्पित परीक्षण एवं सत्यापन प्रयोगशालाओं की स्थापना शुरू की है।
AASHVAST का पूर्ण रूप "असेसमेंट एंड एनालिसिस ऑफ़ इलेक्ट्रॉनिक सिस्टम्स हार्डवेयर फॉर वल्नेरेबिलिटीज़ एंड सिक्योरिटी थ्रेट्स" (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats) है। एक व्यापक 'फ़र्मवेयर विश्लेषण एवं सत्यापन सुइट' (Firmware Analysis and Validation Suite) के रूप में डिज़ाइन की गई इस प्रणाली को क्विकपे प्राइवेट लिमिटेड (QuickPay Pvt Ltd) द्वारा भारतीय सेना के इलेक्ट्रॉनिक्स और मैकेनिकल इंजीनियरिंग महानिदेशालय (DG EME) के लिए विकसित किया गया है। जहाँ पहली प्रयोगशाला नई दिल्ली में स्थापित की जा चुकी है, वहीं रणनीतिक रूप से संवेदनशील सैन्य परिचालन क्षेत्रों में पाँच अतिरिक्त प्रयोगशालाएँ स्थापित करने की योजना पर कार्य चल रहा है।
इन परीक्षण केंद्रों का अधिदेश (mandate) केवल बाह्य, दृश्य या विद्युत गुणवत्ता परीक्षणों तक सीमित नहीं है। इसके स्थान पर, ये सेवा में शामिल किए जाने वाले सभी सैन्य ड्रोनों का अनिवार्य, गैर-विनाशकारी (non-destructive) और फ़र्मवेयर-स्तरीय परीक्षण करते हैं। आगे चलकर इस परीक्षण प्रोटोकॉल के अंतर्गत सशस्त्र बलों द्वारा खरीदे जाने वाले सभी क्लोज्ड-सर्किट टेलीविज़न (CCTV) तंत्रों को भी शामिल किया जाएगा। इस क्षमता को संस्थागत रूप देकर सेना उन छिपे हुए कोड, लॉजिक बैकडोर और अनिर्दिष्ट घटकों को समाप्त करना चाहती है, जो संघर्षपूर्ण हवाई क्षेत्र में सिस्टम के अपहरण, सेंसर ब्लैकआउट या मिशन विफलता का कारण बन सकते हैं।
सिविल सेवा परीक्षा की तैयारी कर रहे अभ्यर्थी रक्षा प्रौद्योगिकी से जुड़े इन उच्च-प्राथमिकता वाले घटनाक्रमों को ट्रैक कर सकते हैं, ताकि UPSC सामान्य अध्ययन प्रश्नपत्र-III के विषयों के साथ अपनी तैयारी को सुदृढ़ कर सकें।
प्रमुख तथ्य और संस्थागत बिंदु
आधिकारिक नाम: असेसमेंट एंड एनालिसिस ऑफ़ इलेक्ट्रॉनिक सिस्टम्स हार्डवेयर फॉर वल्नेरेबिलिटीज़ एंड सिक्योरिटी थ्रेट्स (AASHVAST)।
नोडल महानिदेशालय: इलेक्ट्रॉनिक्स और मैकेनिकल इंजीनियरिंग महानिदेशालय (DG EME), भारतीय सेना।
विकास भागीदार: क्विकपे प्राइवेट लिमिटेड (QuickPay Pvt Ltd)।
नेटवर्क का दायरा: राष्ट्रीय स्तर पर छह परीक्षण केंद्र, जिनमें से पहला केंद्र दिल्ली छावनी में कार्यरत है।
जांच के दायरे में शामिल हार्डवेयर: सैन्य मानवरहित हवाई वाहन (UAVs), सामरिक पेलोड और भविष्य में खरीदे जाने वाले सीसीटीवी निगरानी तंत्र।
नीतिगत समन्वय: 'आत्मनिर्भर भारत' के तहत राष्ट्रीय आत्मनिर्भरता लक्ष्यों और आर्मी डिज़ाइन ब्यूरो (ADB) के कंपोनेंट-क्लियरिंग फ्रेमवर्क के साथ प्रत्यक्ष रूप से संरेखित।
रक्षा प्रणालियों में फ़र्मवेयर सुभेद्यताओं की तकनीकी संरचना
पारंपरिक खरीद प्रोटोकॉल साइबर-फिजिकल बैकडोर की पहचान करने में क्यों विफल रहे, इसे समझने के लिए एप्लिकेशन सॉफ़्टवेयर, भौतिक सिलिकॉन और एम्बेडेड फ़र्मवेयर के बीच के संरचनात्मक अंतर को स्पष्ट रूप से समझना आवश्यक है।
फ़र्मवेयर एक विशेष श्रेणी का सॉफ़्टवेयर है जिसे हार्डवेयर घटक—जैसे माइक्रोकंट्रोलर, रीड-ओनली मेमोरी (ROM) या फ़्लैश मेमोरी—की नॉन-वोलेटाइल मेमोरी में स्थायी या अर्ध-स्थायी रूप से प्रोग्राम किया जाता है। उच्च-स्तरीय ऑपरेटिंग सिस्टम के ठीक नीचे कार्य करते हुए, फ़र्मवेयर बुनियादी परिचालन निर्देश प्रदान करता है जो हार्डवेयर निष्पादन को निर्देशित करते हैं, सेंसर इनपुट की व्याख्या करते हैं, मोटर थ्रॉटल को नियंत्रित करते हैं और डेटा लिंक का प्रबंधन करते हैं।
चूँकि फ़र्मवेयर होस्ट ऑपरेटिंग सिस्टम के निचले स्तर पर कार्य करता है, इसलिए इस स्तर पर डाले गए दुर्भावनापूर्ण कोड (malicious code) को मानक एंडपॉइंट डिटेक्शन सॉफ़्टवेयर या एंटी-वायरस सुइट्स द्वारा नहीं पहचाना जा सकता। फ़र्मवेयर-स्तरीय सुभेद्यताएँ मुख्य रूप से दो माध्यमों से उत्पन्न होती हैं: विनिर्माण एवं सिलिकॉन फैब्रिकेशन के दौरान जानबूझकर कोड डालना, या सॉफ़्टवेयर रखरखाव चक्रों के दौरान अनधिकृत संशोधन। यदि किसी शत्रु की पहुँच फ़र्मवेयर तक हो जाती है, तो वह ग्राउंड ऑपरेटरों को सामान्य टेलीमेट्री दिखाते हुए भी ग्राउंड कमांड को ओवरराइड कर सकता है, नेविगेशन निर्देशांक बदल सकता है या प्रणोदन (propulsion) प्रणालियों को बंद कर सकता है।
AASHVAST परीक्षण सुइट एक एयर-गैप्ड (air-gapped), रीड-ओनली विश्लेषणात्मक ढाँचे के रूप में कार्य करता है। यह संरचना सैन्य इंजीनियरों को सिस्टम फ़ाइलों में कोई बदलाव किए बिना या प्लेटफ़ॉर्म की उड़ान-तैयारी को प्रभावित किए बिना फ़्लाइट कंट्रोलर्स और ऑप्टिकल पेलोड से बाइनरी कोड निकालने, उसे डीकंपाइल करने और उसका निरीक्षण करने की सुविधा देती है।
| सुभेद्यता का क्षेत्र (Vulnerability Domain) | तकनीकी कार्यप्रणाली (Technical Mechanism) | युद्धक्षेत्र में सामरिक प्रभाव (Tactical Battlefield Implication) |
|---|---|---|
| भू-स्थानिक लॉजिक ट्रैप्स (Geospatial Logic Traps) | फ़्लाइट कंट्रोलर के माइक्रोकोड में छिपी पूर्व-प्रोग्राम्ड अक्षांश और देशांतर सीमाएँ। | विशिष्ट संवेदनशील सीमा निर्देशांकों को पार करते समय थ्रस्ट का अचानक बंद हो जाना या अनियंत्रित रूप से नीचे गिरना। |
| डॉर्मेंट कोड ब्लॉक्स (Dormant Code Blocks) | नेविगेशन मॉड्यूल में अंतर्निहित अप्रयुक्त, अनकम्पाइल्ड मशीन कोड अनुक्रम। | विरोधी मध्य-मिशन के दौरान सिस्टम को बंद करने के लिए विशिष्ट रेडियो-फ़्रीक्वेंसी ट्रिगर कोड भेज सकते हैं। |
| टेम्पोरल लॉजिक बॉम्ब्स (Temporal Logic Bombs) | आंतरिक घड़ी की निश्चित सीमा समाप्त होने पर सक्रिय होने वाले सशर्त निर्देश। | उपकरण बिना किसी समस्या के फ़ैक्टरी स्वीकृति परीक्षण पास कर लेते हैं, लेकिन उच्च-तीव्रता वाले सैन्य अभियानों के दौरान विफल हो जाते हैं। |
| एंबेडेड प्रशासनिक क्रेडेंशियल्स (Embedded Administrative Credentials) | परिधीय फ़र्मवेयर के अंदर हार्डकोडेड एन्क्रिप्शन कीज़, रूट पासवर्ड और डिबग बैकडोर। | अनधिकृत बाहरी नियंत्रण, कमांड इंजेक्शन और एन्क्रिप्टेड सामरिक संचार का अवरोधन (interception)। |
| गुप्त रिमोट एक्सेस टूल्स (Covert RATs) | ट्रांससीवर नियंत्रण कोड के भीतर छिपे अनधिकृत संचार प्रोटोकॉल। | शत्रु के सर्वर पर वास्तविक समय के टोही वीडियो का गुप्त निष्कर्षण (exfiltration)। |
| EW और स्पूफ़िंग सुभेद्यताएँ (EW & Spoofing Vulnerabilities) | ग्लोबल नेविगेशन सैटेलाइट सिस्टम (GNSS) इनपुट व्याख्या को नियंत्रित करने वाले तर्क में खामी। | सिस्टम इलेक्ट्रॉनिक जवाबी उपायों को संभालने में विफल रहता है और GPS स्पूफ़िंग के तहत शत्रु क्षेत्र में भटक जाता है। |
आपूर्ति शृंखला की अखंडता और विदेशी घटकों का विच्छेदन (Decoupling)
भारत के रक्षा क्षेत्र के सामने एक गंभीर परिचालन चुनौती घरेलू सैन्य हार्डवेयर में विदेशी इलेक्ट्रॉनिक घटकों—विशेष रूप से चीनी मूल के घटकों—की उपस्थिति है। मानवरहित हवाई प्रणालियाँ और डिजिटल निगरानी कैमरे वैश्विक स्तर पर बाज़ार में उपलब्ध वाणिज्यिक इलेक्ट्रॉनिक्स (COTS - Commercial Off-The-Shelf) पर अत्यधिक निर्भर हैं, जहाँ फ़्लाइट कंप्यूटर, मोटर ड्राइवर, ऑप्टिकल गिम्बल और बैटरी प्रबंधन प्रणालियों जैसे उप-घटकों में चीनी विनिर्माण का अत्यधिक प्रभुत्व है।
ऐतिहासिक रूप से, खरीद सत्यापन लगभग पूरी तरह से विक्रेता द्वारा प्रस्तुत कागजी दस्तावेजों, वाणिज्यिक चालानों और शिपिंग प्रलेखन पर निर्भर था। इस निर्भरता ने गंभीर सुरक्षा खामियाँ पैदा कीं:
Plaintext
[ टियर-3 विदेशी फाउंड्री / उप-स्तरीय घटक ] │ (भौतिक घटकों का निष्कर्षण) ▼ [ मध्यवर्ती तीसरे देश में असेंबली एवं री-बैजिंग (री-लेबलिंग) ] │ (वाणिज्यिक दस्तावेज़ों की लॉन्ड्रिंग/हेरफेर) ▼ [ घरेलू सिस्टम इंटीग्रेटर / स्थानीय विक्रेता का चालान (इनवॉइस) ] │ (उत्पत्ति के देश का भ्रामक दावा) ▼ [ पारंपरिक सैन्य स्वीकृति (केवल दस्तावेज़ों की समीक्षा) ] │ (गंभीर सुरक्षा अंतराल: सिलिकॉन अप्रमाणित) ▼ [ AASHVAST द्वारा रोकथाम: सिलिकॉन बाइनरी निष्कर्षण एवं एयर-गैप्ड कोड ऑडिट ]
विदेशी घटकों को आसानी से तीसरे देशों में आयात किया जा सकता है, उन पर नया लेबल लगाया जा सकता है और उनके मूल विनिर्माण स्रोत को छिपाने के लिए नए बिल बनाए जा सकते हैं। एक वाणिज्यिक इनवॉइस केवल यह पुष्टि करता है कि लेन-देन कहाँ हुआ, न कि यह कि सिलिकॉन चिप में क्या उकेरा गया है या फ़्लैश मेमोरी में क्या एम्बेडेड है। परिणामस्वरूप, पहले से स्थापित विदेशी मालिकाना प्रोटोकॉल वाले उप-घटक बिना पकड़े गए घरेलू असेंबली लाइनों में प्रवेश कर जाते थे।
इन सुभेद्यताओं को दूर करने के लिए, भारत सरकार ने घरेलू रक्षा ड्रोन ठेकेदारों द्वारा चीनी उप-संयोजनों (sub-assemblies) के उपयोग पर प्रतिबंध लगा दिया। इस नीति को आगे बढ़ाते हुए, आर्मी डिज़ाइन ब्यूरो ने सशस्त्र बलों की ड्रोन सूची से चीनी मूल के उप-संयोजनों को व्यवस्थित रूप से हटाने के लिए 2025 में रक्षा मंत्रालय को एक व्यापक रूपरेखा प्रस्तुत की।
AASHVAST प्रयोगशालाएँ इन नीतियों को लागू करने के लिए आवश्यक तकनीकी सत्यापन प्रदान करती हैं। फ़र्मवेयर बाइनरी की रिवर्स-इंजीनियरिंग करके और सक्रिय इलेक्ट्रॉनिक्स का सीधे ऑडिट करके, सैन्य इंजीनियर शिपिंग इनवॉइस पर लिखे विवरण की परवाह किए बिना विदेशी मूल के माइक्रोकोड, मालिकाना प्रोटोकॉल और छिपे हुए नेटवर्क पोर्ट का पता लगा सकते हैं।
समकालीन ख़तरा मैट्रिक्स: भारत का विवादित साइबर स्पेस
AASHVAST सुविधाओं का संचालन भारत की सैन्य, राजनयिक और महत्वपूर्ण बुनियादी ढाँचे की संपत्तियों को लक्षित करने वाले असममित साइबर अभियानों में तीव्र वृद्धि के बीच हुआ है। राज्य-प्रायोजित साइबर अभियानों को पारंपरिक सैन्य रणनीतियों के साथ तेजी से एकीकृत किया जा रहा है, जहाँ दबाव बनाने के प्राथमिक साधन के रूप में डिजिटल घुसपैठ का उपयोग किया जा रहा है।
मात्रात्मक आकलन इस बात की पुष्टि करते हैं कि भारत को अत्यधिक उच्च आवृत्ति वाले शत्रुतापूर्ण नेटवर्क हमलों का सामना करना पड़ता है:
वैश्विक लक्ष्य स्थिति: साइबर ख़तरा खुफिया फ़र्म 'क्लाउडसेक' (CloudSEK) के स्वतंत्र आकलन ने भारत को 2024 में विश्व स्तर पर दूसरा सबसे अधिक साइबर-हमलों का शिकार होने वाला देश और अपने 2025 वैश्विक ख़तरा सूचकांक में छठे स्थान पर रखा।
ख़तरे की आवृत्ति: डेटा सिक्योरिटी काउंसिल ऑफ़ इंडिया (DSCI) और सीराइट (Seqrite) द्वारा संयुक्त रूप से प्रकाशित इंडिया साइबर थ्रेट रिपोर्ट 2025 ने पूरे 2024 के दौरान 8.44 मिलियन निगरानी किए गए एंडपॉइंट्स पर 369.01 मिलियन से अधिक मैलवेयर डिटेक्शन दर्ज किए।
परिचालन घुसपैठ की गति: टेलीमेट्री की यह मात्रा भारतीय उद्यमों, सरकारी और रक्षा नेटवर्कों के विरुद्ध प्रति मिनट औसतन 702 संभावित सुरक्षा घुसपैठों का प्रतिनिधित्व करती है।
महत्वपूर्ण बुनियादी ढाँचे और हाइब्रिड युद्ध के केस स्टडीज़
| घटना / अभियान (Incident / Campaign) | ख़तरे का माध्यम एवं कार्यप्रणाली (Threat Vector & Methodology) | परिचालन एवं रणनीतिक प्रभाव (Operational & Strategic Impact) |
|---|---|---|
| मुंबई पावर ग्रिड हमला (2020) | लोड डिस्पैच का प्रबंधन करने वाले 'सुपरवाइजरी कंट्रोल एंड डेटा एक्विजिशन' (SCADA) सिस्टम में मैलवेयर घुसपैठ। | अत्यधिक ऊँचाई वाले सीमावर्ती तनाव के दौरान व्यापक शहरी ब्लैकआउट उत्पन्न किया, जिससे यह सिद्ध हुआ कि पारंपरिक सैन्य गतिरोध के दौरान नागरिक महत्वपूर्ण बुनियादी ढाँचे को कैसे निशाना बनाया जा सकता है। |
| ऑपरेशन सिंदूर साइबर अभियान | दुर्भावनापूर्ण मैक्रो फ़ाइलों (.ppam, .xlam, .msi) का उपयोग करके स्पीयर-फ़िशिंग, जिसके बाद एरेस (Ares) और क्रिमसन (Crimson) रिमोट एक्सेस ट्रोजन तैनात किए गए। | रक्षा मंत्रालय, त्रि-सेवा परिचालन नेटवर्क, DRDO प्रयोगशालाओं और राष्ट्रीय सूचना विज्ञान केंद्र (NIC) के सर्वरों को लक्षित किया गया। |
| बॉस लिनक्स (BOSS Linux) को लक्षित करना | कस्टमाइज्ड लिनक्स बिल्ड की पहचान करने और उनमें घुसपैठ करने के लिए डिज़ाइन की गई विशेष शोषण स्क्रिप्ट्स (exploit scripts)। | भारत ऑपरेटिंग सिस्टम सॉल्यूशंस (BOSS) प्लेटफ़ॉर्म को लक्षित किया गया—जिसे संवेदनशील सरकारी संचार को सुरक्षित करने के लिए C-DAC द्वारा विकसित किया गया था। |
| समन्वित हैक्टिविस्ट हमले | एडवांस्ड पर्सिस्टेंट थ्रेट (APT) अभियानों के साथ डिस्ट्रिब्यूटेड डिनायल-ऑफ़-सर्विस (DDoS) हमलों और वेबसाइट विरूपण (defacement) का उपयोग करने वाले हाइब्रिड अभियान। | सक्रिय सुरक्षा अभियानों के दौरान जनता के विश्वास को कमजोर करने के लिए डिज़ाइन की गई राज्य सरकार की प्रशासनिक वेबसाइटों और सार्वजनिक उपयोगिताओं में समन्वित व्यवधान। |
संस्थागत साइबर स्पेस शासन और रक्षा संरचना
अपनी राष्ट्रीय डिजिटल सीमाओं की सुरक्षा और महत्वपूर्ण बुनियादी ढाँचे की रक्षा के लिए भारत ने एक बहुस्तरीय साइबर सुरक्षा प्रशासनिक संरचना स्थापित की है। यह संस्थागत ढाँचा उच्च-स्तरीय नीति मार्गदर्शन, नागरिक घटना प्रतिक्रिया, महत्वपूर्ण बुनियादी ढाँचा संरक्षण, सैन्य कमान और कानून प्रवर्तन तक फैला हुआ है।
रणनीतिक दिशा: राष्ट्रीय साइबर सुरक्षा समन्वयक (NCSC)
राष्ट्रीय सुरक्षा परिषद सचिवालय (NSCS) के अधीन कार्यरत और सीधे प्रधानमंत्री कार्यालय (PMO) एवं राष्ट्रीय सुरक्षा सलाहकार (NSA) को रिपोर्ट करने वाला NCSC, भारत के प्रमुख साइबर सुरक्षा रणनीतिकार के रूप में कार्य करता है। यह कार्यालय समग्र रणनीतिक मार्गदर्शन प्रदान करता है, राष्ट्रव्यापी साइबर तत्परता का आकलन करता है, अंतर-एजेंसी ख़तरा साझाकरण का समन्वय करता है, और यह सुनिश्चित करता है कि राष्ट्रीय सुरक्षा प्राथमिकताएँ वाणिज्यिक, महत्वपूर्ण बुनियादी ढाँचे और सैन्य साइबर नीतियों का मार्गदर्शन करें।
नागरिक सुरक्षा और घटना प्रतिक्रिया: कम्प्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In)
सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के तहत स्थापित CERT-In इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत कार्य करता है। यह आने वाले साइबर खतरों की निगरानी, घटना शमन के समन्वय, फोरेंसिक साक्ष्यों के विश्लेषण और सार्वजनिक व निजी नेटवर्कों पर अग्रिम सुरक्षा सलाह जारी करने के लिए राष्ट्रीय नोडल एजेंसी के रूप में कार्य करता है। राष्ट्रव्यापी स्थितिजन्य जागरूकता बनाए रखने के लिए विनियमित संस्थाओं और सेवा प्रदाताओं को विशिष्ट वैधानिक समय-सीमा के भीतर महत्वपूर्ण साइबर घटनाओं की रिपोर्ट CERT-In को देनी अनिवार्य है।
महत्वपूर्ण बुनियादी ढाँचा रक्षा: राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC)
राष्ट्रीय तकनीकी अनुसंधान संगठन (NTRO) के तहत कार्यरत NCIIPC को सूचना प्रौद्योगिकी अधिनियम की धारा 70A के तहत नामित किया गया था। एजेंसी को भारत के 'क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर' (CII) की रक्षा करने का काम सौंपा गया है—जिसे ऐसी डिजिटल संपत्ति के रूप में परिभाषित किया गया है जिसके नष्ट होने से राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक स्वास्थ्य को गंभीर नुकसान पहुँचेगा। NCIIPC आधिकारिक निगरानी तंत्र के माध्यम से पावर ग्रिड, दूरसंचार, वित्तीय नेटवर्क, परिवहन, परमाणु ऊर्जा और रक्षा औद्योगिक नेटवर्क जैसे प्रमुख क्षेत्रों में कार्य करता है।
सैन्य त्रि-सेवा एकीकरण: रक्षा साइबर एजेंसी (DyCA)
रक्षा साइबर एजेंसी 'मुख्यालय एकीकृत रक्षा स्टाफ' (HQ IDS) के तहत एक समर्पित, त्रि-सेवा कमान के रूप में संचालित होती है, जो भारतीय सेना, भारतीय नौसेना और भारतीय वायु सेना के कर्मियों को एकीकृत करती है। DyCA संयुक्त रक्षात्मक सिद्धांत तैयार करने, सैन्य संचार नेटवर्कों को सुरक्षित करने और संयुक्त परिचालन क्षेत्रों को विदेशी साइबर घुसपैठ से बचाने के लिए उत्तरदायी है। यह आधुनिक युद्ध के पाँचवें आयाम में शत्रुओं को रोकने के लिए संप्रभु साइबर क्षमताओं का भी विकास करती है।
साइबर अपराध रोधी अभियान: भारतीय साइबर अपराध समन्वय केंद्र (I4C)
गृह मंत्रालय (MHA) द्वारा स्थापित I4C, साइबर अपराध, वित्तीय धोखाधड़ी और ऑनलाइन शोषण से निपटने वाली कानून प्रवर्तन एजेंसियों के लिए एक संस्थागत मंच प्रदान करता है। यह केंद्र राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल का प्रबंधन करता है और संगठित घरेलू एवं अंतरराष्ट्रीय साइबर अपराध नेटवर्कों को समाप्त करने के लिए राज्य और केंद्रीय खुफिया इकाइयों के बीच समन्वय स्थापित करता है।
Plaintext
संस्थागत शासन पदानुक्रम (Governance Hierarchy) ───────────────────────────────────────────── प्रधानमंत्री कार्यालय (PMO) │ राष्ट्रीय सुरक्षा सलाहकार (NSA) │ राष्ट्रीय साइबर सुरक्षा समन्वयक (NCSC) │ ┌────────────────────────────────┼────────────────────────────────┐ │ │ │ नागरिक तकनीक महत्वपूर्ण बुनियादी ढाँचा सैन्य │ │ │ CERT-In NCIIPC DyCA (IT एक्ट, धारा 70B) (IT एक्ट, धारा 70A) (HQ IDS त्रि-सेवा कमान)
आपकी परीक्षा की तैयारी के लिए यह क्यों महत्वपूर्ण है?
सिविल सेवा परीक्षा की तैयारी कर रहे अभ्यर्थियों के लिए AASHVAST प्रयोगशालाओं की तैनाती एक महत्वपूर्ण व्यावहारिक केस स्टडी प्रदान करती है, जो सामान्य अध्ययन प्रश्नपत्र-III के अंतर्गत विज्ञान एवं प्रौद्योगिकी, आंतरिक सुरक्षा और रक्षा स्वदेशीकरण को आपस में जोड़ती है।
प्रारंभिक परीक्षा उन्मुखीकरण और तथ्यात्मक बिंदु
संस्थागत अधिदेश: प्रमुख वैधानिक अंतर, जिनमें IT अधिनियम की धारा 70B के तहत CERT-In, NTRO के तहत धारा 70A के तहत NCIIPC, और प्रधानमंत्री कार्यालय के तहत NCSC की सलाहकार भूमिका शामिल है।
प्रौद्योगिकी के मूल सिद्धांत: फ़र्मवेयर, हार्डवेयर ट्रोजन, लॉजिक बॉम्ब और एयर-गैप्ड फोरेंसिक परीक्षण वातावरण की संरचनात्मक परिभाषाएँ।
घरेलू तकनीकी संपत्तियाँ: C-DAC द्वारा भारत ऑपरेटिंग सिस्टम सॉल्यूशंस (BOSS लिनक्स) जैसे संप्रभु प्लेटफ़ॉर्म का विकास, और सार्वजनिक व सैन्य प्रशासन के लिए एक सुदृढ़ (hardened) ऑपरेटिंग सिस्टम के रूप में इसकी भूमिका।
ख़तरों का वर्गीकरण: एडवांस्ड पर्सिस्टेंट थ्रेट (APT) समूहों की विशेषताएँ, जिनमें APT36 (ट्रांसपेरेंट ट्राइब) जैसे राज्य-समर्थित समूह और उनके द्वारा मॉड्यूलर रिमोट एक्सेस टूल्स का उपयोग शामिल है।
मुख्य परीक्षा विश्लेषणात्मक ढाँचा (सामान्य अध्ययन प्रश्नपत्र-III)
हार्डवेयर आपूर्ति शृंखला की सुभेद्यता: यह मूल्यांकन करता है कि विदेशी कमर्शियल-ऑफ-द-शेल्फ़ (COTS) उप-घटकों पर निर्भरता सैन्य प्लेटफ़ॉर्म में प्रणालीगत कमजोरियाँ कैसे पैदा करती है, और यह स्पष्ट करता है कि कागजी प्रमाणपत्रों को गहरे सिलिकॉन और फ़र्मवेयर ऑडिट द्वारा समर्थित क्यों किया जाना चाहिए।
असममित हाइब्रिड युद्ध की अवधारणा: यह विश्लेषण करता है कि सैन्य गतिरोध के दौरान विरोधी किस प्रकार पारंपरिक सैन्य दबाव के साथ नागरिक बुनियादी ढाँचे (जैसे पावर ग्रिड) और रक्षा प्रणालियों के विरुद्ध साइबर अभियानों को एकीकृत करते हैं।
असेंबली-स्तरीय स्वदेशीकरण से आगे का विकास: यह चर्चा करता है कि AASHVAST जैसी पहलें 'आत्मनिर्भर भारत' को सतही अंतिम-चरण असेंबली से रक्षा परिसंपत्तियों के संपूर्ण इलेक्ट्रॉनिक और फ़र्मवेयर आर्किटेक्चर पर संप्रभु नियंत्रण की ओर कैसे स्थानांतरित करती हैं।
मुख्य परीक्षा अभ्यास प्रश्न
"आधुनिक सैन्य स्वायत्तता केवल रक्षा प्लेटफ़ॉर्म की भौतिक असेंबली पर निर्भर नहीं हो सकती; इसके लिए अंतर्निहित कोड और सिलिकॉन संरचना पर संप्रभु नियंत्रण की आवश्यकता है। उभरते साइबर-फिजिकल खतरों के आलोक में, सैन्य संपत्तियों में विदेशी मूल के फ़र्मवेयर की परिचालन सुभेद्यताओं का विश्लेषण कीजिए। भारत के रक्षा पारिस्थितिकी तंत्र में वास्तविक साइबर सुदृढ़ता के निर्माण के लिए आवश्यक संस्थागत और तकनीकी उपायों का समालोचनात्मक परीक्षण कीजिए।"
(सामान्य अध्ययन प्रश्नपत्र-III, 250 शब्द, 15 अंक)